
A recente Operação “Verifact”, realizada pela Polícia Civil, trouxe à tona uma rede criminosa que invadia sistemas bancários para comercializar dados sigilosos de clientes. A operação aconteceu no último dia 28 de outubro, envolvendo ações em Ribeirão Preto (SP) e Três Corações (MG), sob a coordenação da 2ª Delegacia de Crimes Cibernéticos (2ª Dcciber) do Departamento Estadual de Investigações Criminais (Deic).
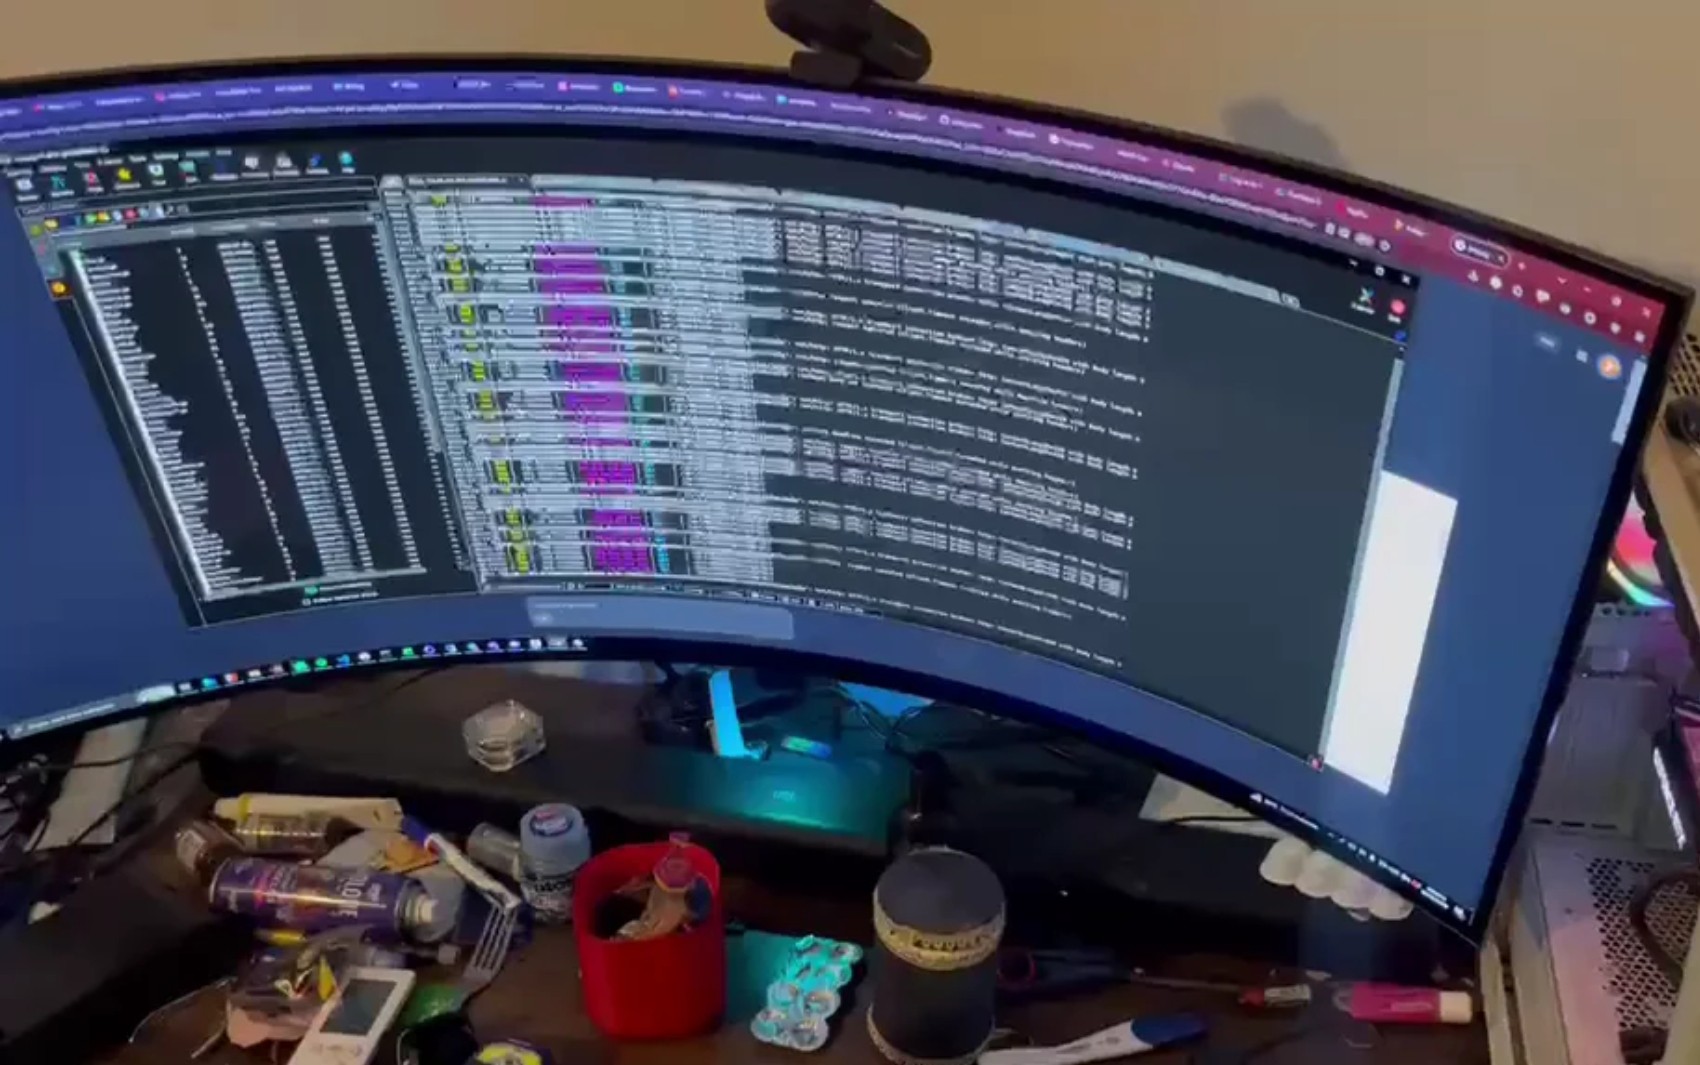
No coração da operação, os policiais prenderam João Pedro Frota da Silva, de 23 anos, em Ribeirão Preto. O jovem foi encontrado dormindo enquanto seu computador realizava invasões automatizadas aos sistemas bancários. Seu comparsa, Ivan Wallace Mendes Pereira, também de 23 anos, está foragido e é considerado um dos principais alvos da investigação. Os detalhes sobre a defesa dos suspeitos ainda não foram divulgados.
O delegado Maicon Richard de Moraes, da 2ª Dcciber, explicou que os criminosos não apenas realizavam as invasões, mas também desenvolviam ferramentas para facilitar esses ataques. “Eles criavam e vendiam essas ferramentas para outras pessoas que, efetivamente, praticavam os crimes cibernéticos”, afirmou Moraes, destacando a complexidade da operação.
A investigação começou após o Banco Safra notar acessos anormais em seus sistemas entre fevereiro e março de 2026. Uma análise detalhada revelou um volume excessivo de requisições automatizadas provenientes de diversos endereços IP, indicando um ataque cibernético organizado. O alerta foi feito ao Santander, que também detectou ataques com padrões semelhantes, levando as instituições a formalizarem uma denúncia à Polícia Civil.
Os criminosos utilizavam métodos sofisticados, como ataques por scripts e exploração de APIs vulneráveis, para invadir os sistemas. Um software desenvolvido por eles enviava listas massivas de CPFs para consulta, permitindo que identificassem quais números pertenciam a contas ativas, tudo isso sem levantar suspeitas imediatas.
Para escapar das barreiras de segurança, os invasores implementaram uma técnica de rotação de IPs, utilizando até 50 mil endereços diferentes em uma única onda de ataque. Essa estratégia dificultava a identificação da origem dos acessos maliciosos, uma vez que cada IP realizava poucas tentativas antes de ser descartado.
Com acesso aos dados sensíveis, os criminosos não se restringiam a usar as informações para si mesmos, mas atuavam como uma verdadeira “empresa do crime”, vendendo os softwares e os dados extraídos em plataformas como WhatsApp, Telegram e até na deep web, com preços que variavam de R$ 1,5 mil a R$ 3,5 mil. Essa prática alimentava quadrilhas que aplicavam golpes, como a falsa central telefônica, onde os criminosos, munidos de informações detalhadas, convenciam vítimas a transferirem valores ou fornecerem senhas.
A Operação “Verifact” é um exemplo claro do crescente desafio que as instituições financeiras enfrentam diante da evolução das fraudes cibernéticas, e a colaboração entre os bancos e as autoridades é crucial para coibir essas ações criminosas.